
새 서비스 · SEED SCORE 58
AWS의 X.509 PKI 기반 AI 에이전트 신원 보안 서비스
3줄 요약
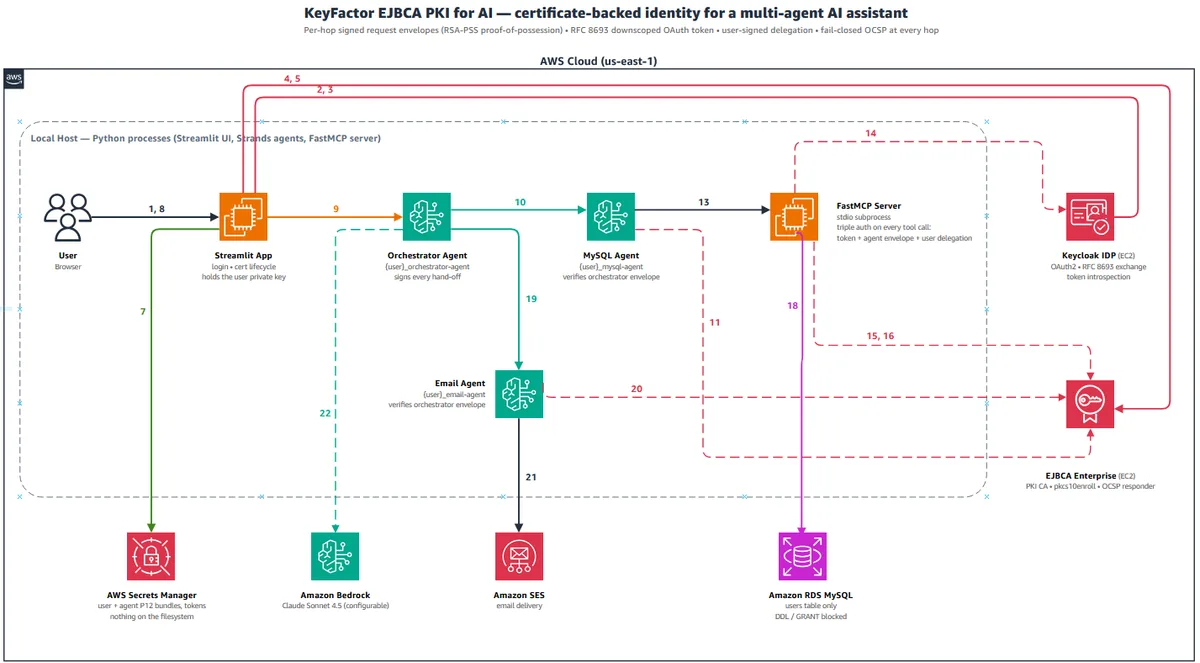
- AWS는 Keyfactor EJBCA와 통합된 X.509 PKI를 활용해 다중 AI 에이전트 시스템의 신원을 암호학적으로 보장하는 참조 아키텍처를 발표했다.
- 이 아키텍처는 서명된 요청 봉투, 사용자 서명 위임 증명, RFC 8693 범위 제한 토큰, 실시간 OCSP 폐기 확인을 통해 에이전트 간 요청 위조를 방지한다.
- 이를 통해 AI 에이전트 간 및 MCP 도구 호출 시 신뢰할 수 있는 신원 확인과 보안이 강화된다.
무슨 일이 생겼나요?
AWS가 X.509 PKI를 활용해 AI 에이전트 신원을 보장하는 보안 아키텍처를 공개했다.
왜 중요한가요?
AI 시스템 내 에이전트 간 신원 위조를 방지해 보안성을 높이고 신뢰 기반 상호작용을 가능하게 한다.
한국 실무자는 어디에 쓸 수 있나요?
한국 기업들도 다중 AI 에이전트 환경에서 신원 보안 강화에 참고할 수 있는 기술 사례가 추가되었다.
내 역할에 미치는 영향
대표·운영자
AI 에이전트 신원 위조 방지로 서비스 신뢰도를 높이는 보안 정책 수립이 필요하다.
개발자
X.509 PKI와 OCSP 기반 신원 검증 구현을 검토해 보안 강화 방안을 마련해야 한다.
마케터
보안 강화된 AI 에이전트 신원 관리 기능을 홍보해 고객 신뢰 확보에 활용할 수 있다.
일반 사용자
AI 에이전트 간 통신 보안 중요성을 인지하고 관련 보안 기술 동향을 학습해야 한다.
지금 할 수 있는 행동
- AWS 공식 문서를 참고해 X.509 PKI 기반 AI 에이전트 신원 보안 아키텍처를 검토한다.
- 자사 AI 시스템에 적용 가능한 보안 강화 방안을 모색하고 기술 도입 가능성을 평가한다.
- 관련 보안 기술 교육을 통해 실무자 역량을 강화한다.
확인한 사실과 해석
확인한 사실 · AWS는 Keyfactor EJBCA와 AWS 서비스를 결합해 AI 에이전트 신원을 암호학적으로 보장하는 아키텍처를 제공한다.
왜 이 점수인가요?
사실 확인 수준. 공식 원문 확인
| 항목 | 점수 | 최대 배점 |
|---|---|---|
| 출처 신뢰도 | 15 | 15 |
| 최신성 | 9 | 10 |
| 독립 출처 확인 | 0 | 10 |
| 관심도 증가 | 0 | 10 |
| 한국 실무 영향 | 12 | 20 |
| 활용 가능성 | 11 | 15 |
| 새로움 | 3 | 5 |
| 대응 시급성 | 8 | 15 |
| 총점 | 58 | 100 |
- AI 에이전트 신원 보안은 다중 에이전트 시스템에서 필수적이다.
- AWS의 공식 아키텍처 제공으로 신뢰성 있는 구현 사례가 생겼다.
- 한국 실무자들이 보안 강화 방안을 검토하는 데 참고할 수 있다.
- 관심도 증가는 비교 가능한 최근 관측이 없어 0점으로 처리했습니다.
- 공식 원문으로 확인했습니다.